Több száz francia szupermarket hűtő- és fagyasztórendszerét állított ák át távolról internetes bűnözők 2026 októberében. A berendezések leolvasztásra kapcsoltak, a belső hőmérsékletük megemelkedett , s ennek nyomán az árukészlet jelentős része megsemmisült. A megtámadott rendszerek biztonsági hibáiról már korábban tudtak, a javítás is rendelkezésre állt – volna. Az eset megmutatja, mi történhet, ha az internetre kapcsolt épületgépészeti berendezésekhez illetéktelenek is hozzáférnek.
2026 október 11-ről 12-re virradó éjszaka több nagy francia kiskereskedelmi lánc hűtőrendszereit is kibertámadás érte. A beszámolók szerint az érintett üzletekben a támadók távolról beavatkoztak a szabályozásba, és olyan üzemállapotot kényszerítettek ki, amelyben a berendezések folyamatos leolvasztásra kapcsoltak. A hűtött és fagyasztott áruk felmelegedtek, az üzleteknek pedig jelentős mennyiségű élelmiszert kellett megsemmisíteniük.
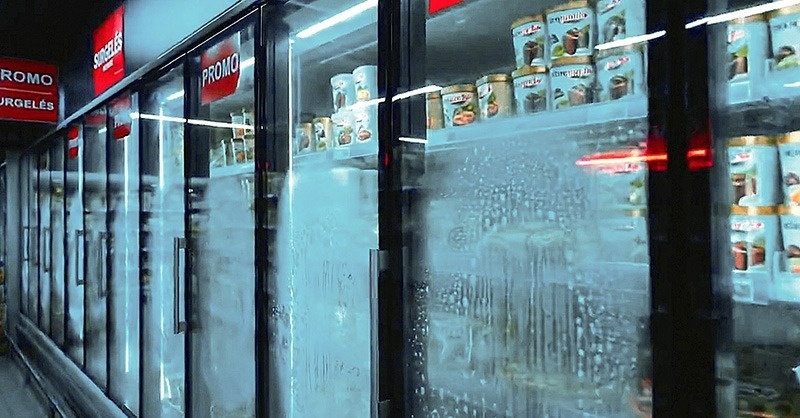
Címkép: nyitáskor ez a kép fogadta a boltok személyzetét
Több millió eurós veszteség
Az érintett láncok között az Intermarché, a Netto, a Carrefour, a Coopérative U, a Monoprix és az E.Leclerc üzletei is szerepeltek. A károk pontos felmérése e cikk írásakor még folyamatban volt, de a nyilvánosságra került adatok alapján több száz áruházról lehetett szó. Az Intermarché és a Netto hálózatában mintegy 300 üzlet érintettségéről számoltak be, a Carrefour körülbelül 80 áruházat jelzett, a Coopérative U pedig szintén több tucat, későbbi közlések szerint mintegy száz üzletről adott hírt. A veszteségeket országos szinten több millió euróra becsülték.
A támadás a hűtéstechnikai berendezések működésének egyik alapvető sajátosságát fordította a tulajdonosaik ellen. A leolvasztás a kereskedelmi hűtésben teljesen megszokott művelet: a párologtatón képződő jég eltávolítása nélkül romlana a hőátadás, csökkenne a hűtőteljesítmény, és idővel a rendszer működése is ellehetetlenülne. A leolvasztás azonban csak meghatározott időben, megfelelő időtartammal és a rendszerhez illeszkedő vezérléssel biztonságos. Ha a folyamatot elindítják, majd újra és újra megismétlik, a hűtőberendezés már nem a kívánt hőmérséklet fenntartásán dolgozik.
A támadóknak tehát nem kellett fizikailag hozzáférniük a hűtőberendezésekhez, elég volt megváltoztatniuk a vezérlés működését. A híradások szerint egyes berendezésekben rendkívüli mértékben megemelkedett a hőmérséklet; a beszámolók akár 50 Celsius-fokos értékeket is említettek.
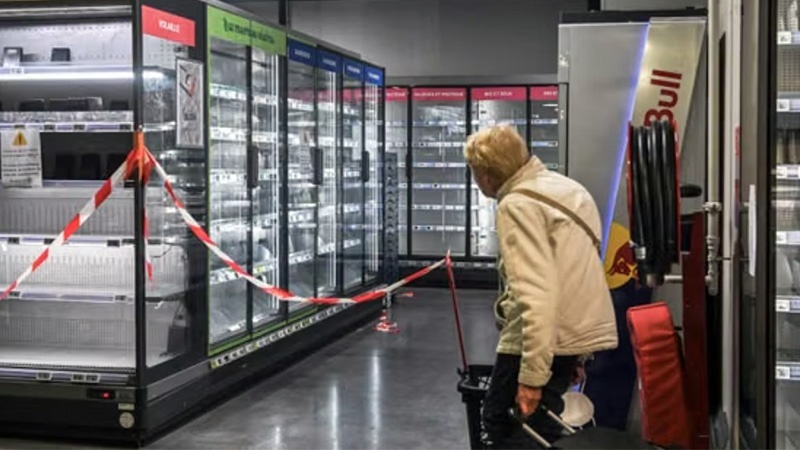
A vevőket kordonokkal zárták el a kiürített hűtőktől
Tudták, hogy baj lehet
Az esemény nem egy korábban ismeretlen technológiai sebezhetőség váratlan felbukkanásával kezdődött. A Claroty kiberbiztonsági vállalat 2026 augusztusában nyilvánosságra hozott elemzése több, a neves dán gyártó egyes hűtésvezérlőit érintő sérülékenységre hívta fel a figyelmet. Ezek lehetőséget teremthettek a rendszer működésének illetéktelen befolyásolására. A gyártó a hibák javítására kiadta az R4.3.1 firmware-verziót, vagyis egy olyan szoftverfrissítést, amely elzárta a biztonsági réseket.
A vállalat későbbi közlése szerint a franciaországi támadásban érintett egységek többsége régebbi, támogatásból kivezetett berendezés volt, vagy olyan készülék, amelyen elavult védelem futott. A közlések név szerint említett egy olyan rendszert, amelynek életciklusa 2021-ben ért véget, valamint egy másikat, amelyet 2016-ban vezettek ki. Ezekhez már nem érkeznek szoftveres vagy biztonsági frissítések, a támogatott eszközökön pedig elavult programot használtak.
A különbség lényeges. Egy régi készülék önmagában nem feltétlenül jelent azonnali támadási lehetőséget, ha nincs hálózatra kapcsolva, és a külső hozzáférése megfelelően korlátozott. Egy támogatott, frissíthető berendezés viszont szintén veszélyessé válhat, ha a javításokat nem telepítik, a hálózati védelmet elhanyagolják, vagy a vezérlő közvetlenül elérhető az internetről. A francia esetben a termék életkora, a frissítések állapota és a távoli elérés módja egyaránt szerepet játszhatott.
A gyártócég azt közölte, hogy kapcsolatban áll az érintett ügyfelekkel, és a károk mérséklésén dolgozik. A vállalat a szoftveres frissítését, az erősebb hálózati védelmet és a közvetlen internetes kitettség megszüntetését is a szükséges intézkedések közé sorolta. Ez már önmagában jelzi, hogy az épületgépészeti kiberbiztonság nem intézhető el azzal a mondattal, hogy a berendezést egyszer szakszerűen üzembe helyezték.
Nem az első eset
A HVAC- és épületautomatizálási rendszerek támadása nem új jelenség. 2013-ban a Target amerikai kiskereskedelmi lánc adatlopásának egyik belépési pontja egy HVAC-kivitelező, a Fazio Mechanical Services ellopott hitelesítő adatai voltak. A kapcsolat nem a hűtők közvetlen vezérlésére szolgált, hanem számlázásra és projektmenedzsmentre, mégis elég volt ahhoz, hogy a támadók bejussanak a vállalati hálózatba, majd a pénztárgépekbe. A kár több tízmillió kártyaadatot érintett.
2021-ben Németországban egy épületautomatizálási cég KNX-alapú rendszerét támadták meg. A támadók a biztonsági funkciót fordították vissza: eszközöket töröltek, majd lezárták őket. A világítás, a mozgásérzékelők és a redőnyvezérlők nagy része elérhetetlenné vált. 2024 januárjában Ukrajnában a FrostyGoop kártevő egy távfűtési szolgáltató vezérlőit módosította. A hőmérséklet-adatok meghamisításával leállították a melegvíz-áramlást körülbelül 600 épületben, a leghidegebb téli napok egyikén. A szolgáltatás kiesése közel két napig tartott.
2026 augusztusában a kanadai Winnipeg legnagyobb kórházában, a Health Sciences Centre-ben ransomware támadás érintette a létesítménykezelő rendszereket. Az ajtók, a liftek és a HVAC-felügyelet is kiesett, miközben a klinikai rendszerek működtek.
Bármi támadható, ha a vezérlés elérhető az internetről
A kereskedelmi hűtőrendszerek különösen látványos célpontot jelentenek, mert egyetlen központi szabályozó több hűtőbútort, hűtőkamrát vagy akár egy egész üzlet hűtéstechnikai működését felügyelheti. A támadónak nem kell minden egyes berendezéshez külön hozzáférnie. Ha sikerül a központi vezérlésbe bejutnia, egyetlen művelettel nagy számú fogyasztót támadhat.
Hasonló a helyzet az épületautomatizálásban. Egy korszerű irodaházban a fűtés, a hűtés, a szellőzés, a légkezelők, a szivattyúk, a hőközpontok és a helyiségek szabályozása összekapcsolt rendszert alkothat. Az épületfelügyeleti rendszer, vagyis a BMS (Building Management System) folyamatosan adatokat gyűjt, felügyeli az üzemállapotokat, és bizonyos határok között beavatkozást tesz lehetővé. Ez a központi irányítás az energiahatékony működés és a gyors hibaelhárítás alapja, de egyúttal koncentrálja is a kockázatot.
Vannak előnyök is
A távoli hozzáférésnek kézzelfogható előnyei is vannak. A szerviztechnikusnak nem kell minden riasztás miatt a helyszínre utaznia, az üzemeltető pedig azonnal láthatja, ha egy hűtőkamra hőmérséklete eltér a beállított értéktől, megáll egy szivattyú, vagy a légkezelő valamelyik érzékelője hibát jelez. Az adatokból következtetni lehet egy adott berendezés állapotára, és bizonyos meghibásodások még azelőtt felismerhetők, hogy komolyabb üzemzavart okoznának.
A távoli felügyelet különösen értékes több telephelyet működtető vállalatoknál. Egy áruházlánc központja egyszerre ellenőrizheti a hűtési paramétereket, az energiafogyasztást és a riasztásokat, a karbantartó pedig a helyszínre érkezés előtt megismerheti a hibakörülményeket. Egy szállodában vagy irodaházban a fűtési és hűtési beállítások központilag módosíthatók; egy ipari létesítményben az üzemeltető akár éjjel is beavatkozhat, ha a technológiai hűtés állapota ezt igényli.
Az energiafelhasználás szempontjából is hasznos a folyamatos adatgyűjtés. A tényleges fogyasztás, az előremenő és visszatérő vízhőmérséklet, a külső hőmérséklet, a kompresszorok üzemideje vagy a szivattyúk működése együtt olyan összefüggéseket tárhat fel, amelyek helyszíni, alkalmi ellenőrzéssel nehezen lennének felismerhetők. A hibás beállítások, az egyidejű fűtés és hűtés, a túl hosszú üzemidők vagy a szokatlanul gyakori indítások így hamarabb észrevehetők.
A kockázatok minimalizálása
A kockázat ott kezdődik, amikor a felügyelet és a beavatkozás lehetőségei nem megfelelően vannak elválasztva. Egy olyan rendszer, amelyen keresztül a karbantartó leolvashatja a hőmérsékleteket, lényegesen kisebb kockázatot jelent, mint az, amelyen keresztül bárki korlátozás nélkül átírhatja a szabályozási paramétereket, leállíthatja a kompresszorokat, módosíthatja a szivattyúk működését vagy felülbírálhatja a védelmi funkciókat.
A veszély nem merül ki az áruk megromlásában vagy az energiafogyasztás növekedésében. Egy épületben a szellőzés leállítása, a nyomásviszonyok megváltoztatása, a hőmérsékleti határok szélsőséges eltolása vagy a technológiai hűtés megszakítása az adott létesítmény rendeltetésétől függően emberekre, berendezésekre és üzleti folyamatokra is hatással lehet. Kórházban, laboratóriumban, gyógyszerraktárban vagy élelmiszeripari üzemben a hőmérséklet és a légtechnika szabályozása közvetlenül összefügghet a termékbiztonsággal, a higiénével és a folyamatos működéssel.
Priorizálni kell
Az épületgépészeti rendszerek életciklusa gyakran hosszabb az informatikai eszközökénél. Egy jól működő hűtésvezérlőt vagy épületfelügyeleti rendszert nem cserélnek le pusztán azért, mert a szoftvere elavult. A vezérlő akár tíz-tizenöt évig, esetenként még tovább is a helyén maradhat, miközben a gyártó terméktámogatása megszűnik, az operációs rendszer frissítései elmaradnak, vagy a korábbi kommunikációs protokollok biztonsági problémái válnak ismertté.
Az első feladat ezért az eszközleltár. Az üzemeltetőnek tudnia kell, milyen vezérlők, átjárók, felügyeleti számítógépek és távoli elérést biztosító eszközök működnek a telephelyen. Ismerni kell a pontos típusokat, a szoftver- és firmware-verziókat, a hálózati kapcsolatokat, a gyártói támogatás állapotát, valamint azt is, ki rendelkezik hozzáféréssel.
A második lépés a közvetlen internetes elérés felülvizsgálata. Egy hűtésvezérlőnek vagy épületautomatizálási központnak rendszerint nincs szüksége arra, hogy bárhonnan, mindenféle köztes védelem nélkül elérhető legyen. A távoli karbantartást célszerű biztonságos VPN-kapcsolaton vagy ellenőrzött távoli hozzáférési megoldáson keresztül biztosítani. A kapcsolatot tűzfallal, engedélyezett forrásokkal és a szükséges szolgáltatásokra korlátozott szabályokkal kell védeni. A közvetlenül internetre kitett vezérlő fölösleges kockázatot jelent.
A jogosultságokat ugyancsak korlátozni kell. A hűtéstechnikusnak nem feltétlenül van szüksége a teljes épületautomatika minden funkciójához való hozzáférésre; a felügyeleti rendszer olvasási jogosultsága pedig nem indokolja automatikusan a beállítások átírásának lehetőségét. Ahol a technológia engedi, külön kell választani a megfigyelést, a diagnosztikát és a tényleges beavatkozást. A hozzáféréseket rendszeresen felül kell vizsgálni, a már nem dolgozó munkatársak és a megszűnt szerződésű szolgáltatók fiókjait pedig vissza kell vonni.
Külön figyelmet érdemel a karbantartó cégek hozzáférése. A távoli szerviz a szakma természetes része, és a szolgáltatók gyakran több tucat vagy több száz berendezéshez férnek hozzá. Ha ugyanaz a belépési adat sok telephelyen használható, egyetlen kompromittált fiók nagyobb hálózatot is veszélyeztethet. A hozzáférést ezért célszerű személyhez és feladathoz kötni, a belépéseket naplózni, a külső karbantartói kapcsolatot pedig csak a szükséges időre engedélyezni.
A hálózati elkülönítés hasonlóan fontos. Az épületfelügyeleti rendszernek nem szabad korlátlanul kommunikálnia az irodai számítógépekkel, a vendéghálózattal vagy a vállalati levelezést kiszolgáló infrastruktúrával. A technológiai hálózatot külön szegmensben kell működtetni, és csak az indokolt kommunikációs útvonalakat szabad megnyitni. Így egy irodai gépen megjelenő kártevő nem kap automatikusan lehetőséget arra, hogy elérje a hűtés vagy a szellőzés vezérlőit.
A távoli elérés tehát nem eleve rossz megoldás. A kérdés az, hogy ki, milyen jogosultsággal, milyen csatornán és milyen ellenőrzés mellett férhet hozzá a rendszerhez. Ha ezekre nincs pontos válasz, a kényelmi funkcióból üzletmenet-folytonossági kockázat lesz.